Domain dentalhygiene24.de kaufen?
Wir ziehen mit dem Projekt
dentalhygiene24.de um.
Sind Sie am Kauf der Domain
dentalhygiene24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dentalhygiene24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
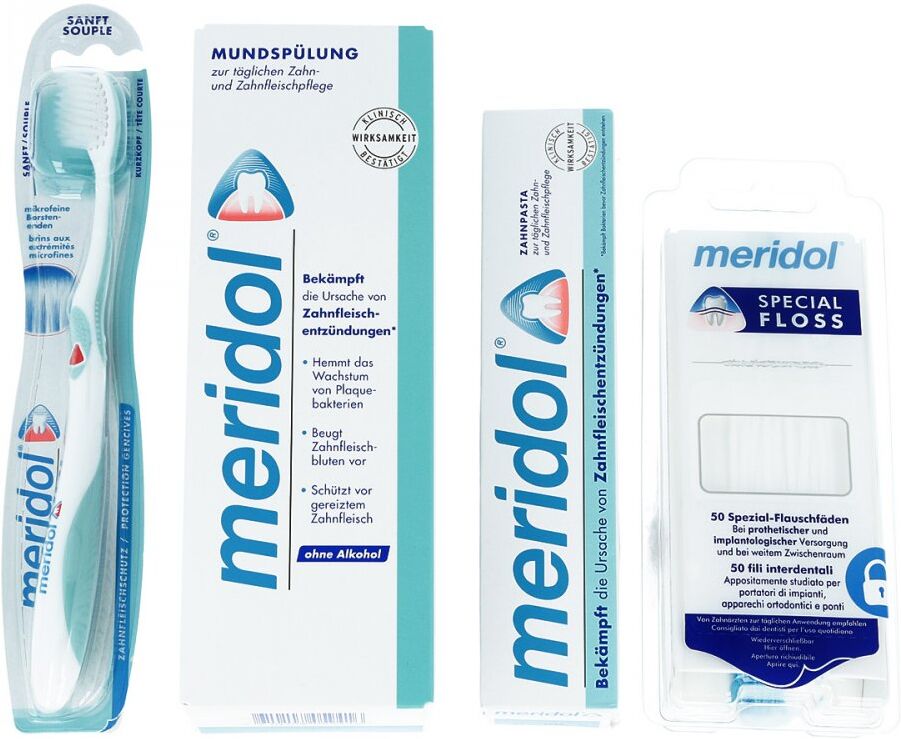
Paket Meridol MundhygieneAnwendungsgebiet von Paket Meridol MundhygieneDas Paket Meridol Mundhygiene bestehend aus Mundspülung, Zahnbürste, Zahnpasta und Special-Floss bietet besonders wirksame Pflege und sanften Schutz bei empfindlichen Zahnfleisch und Zähnen. Das Paket Meridol Mundhygiene arbeitet mit der einzigartigen Wirkstoffkombination aus Aminflourid und Zinnflorid, die die Neuentstehung von Zahnbelegen und Zahnstein hemmt, vor Entzündungen schützt und die natürliche Mundflora fördert.Wirkungsweise von Paket Meridol MundhygieneDas Paket Meridol Mundhygiene enthält die folgenden verschreibungsfreien Medikamente und Artikel: 1x Meridol Mundspuel Loesung, 400 ml (PZN: 3713120) 1x Meridol special Floss, 1 Pck (PZN: 0536019) 1x Meridol Zahnbuerste, 1 Stk (PZN: 2471229) 1x Meridol Zahnpasta m.Faltschachtel, 75 ml (PZN: 6894659) Paket Meridol Mundhygiene können in Ihrer Versandapotheke www.juvalis.de erworben werden.24,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
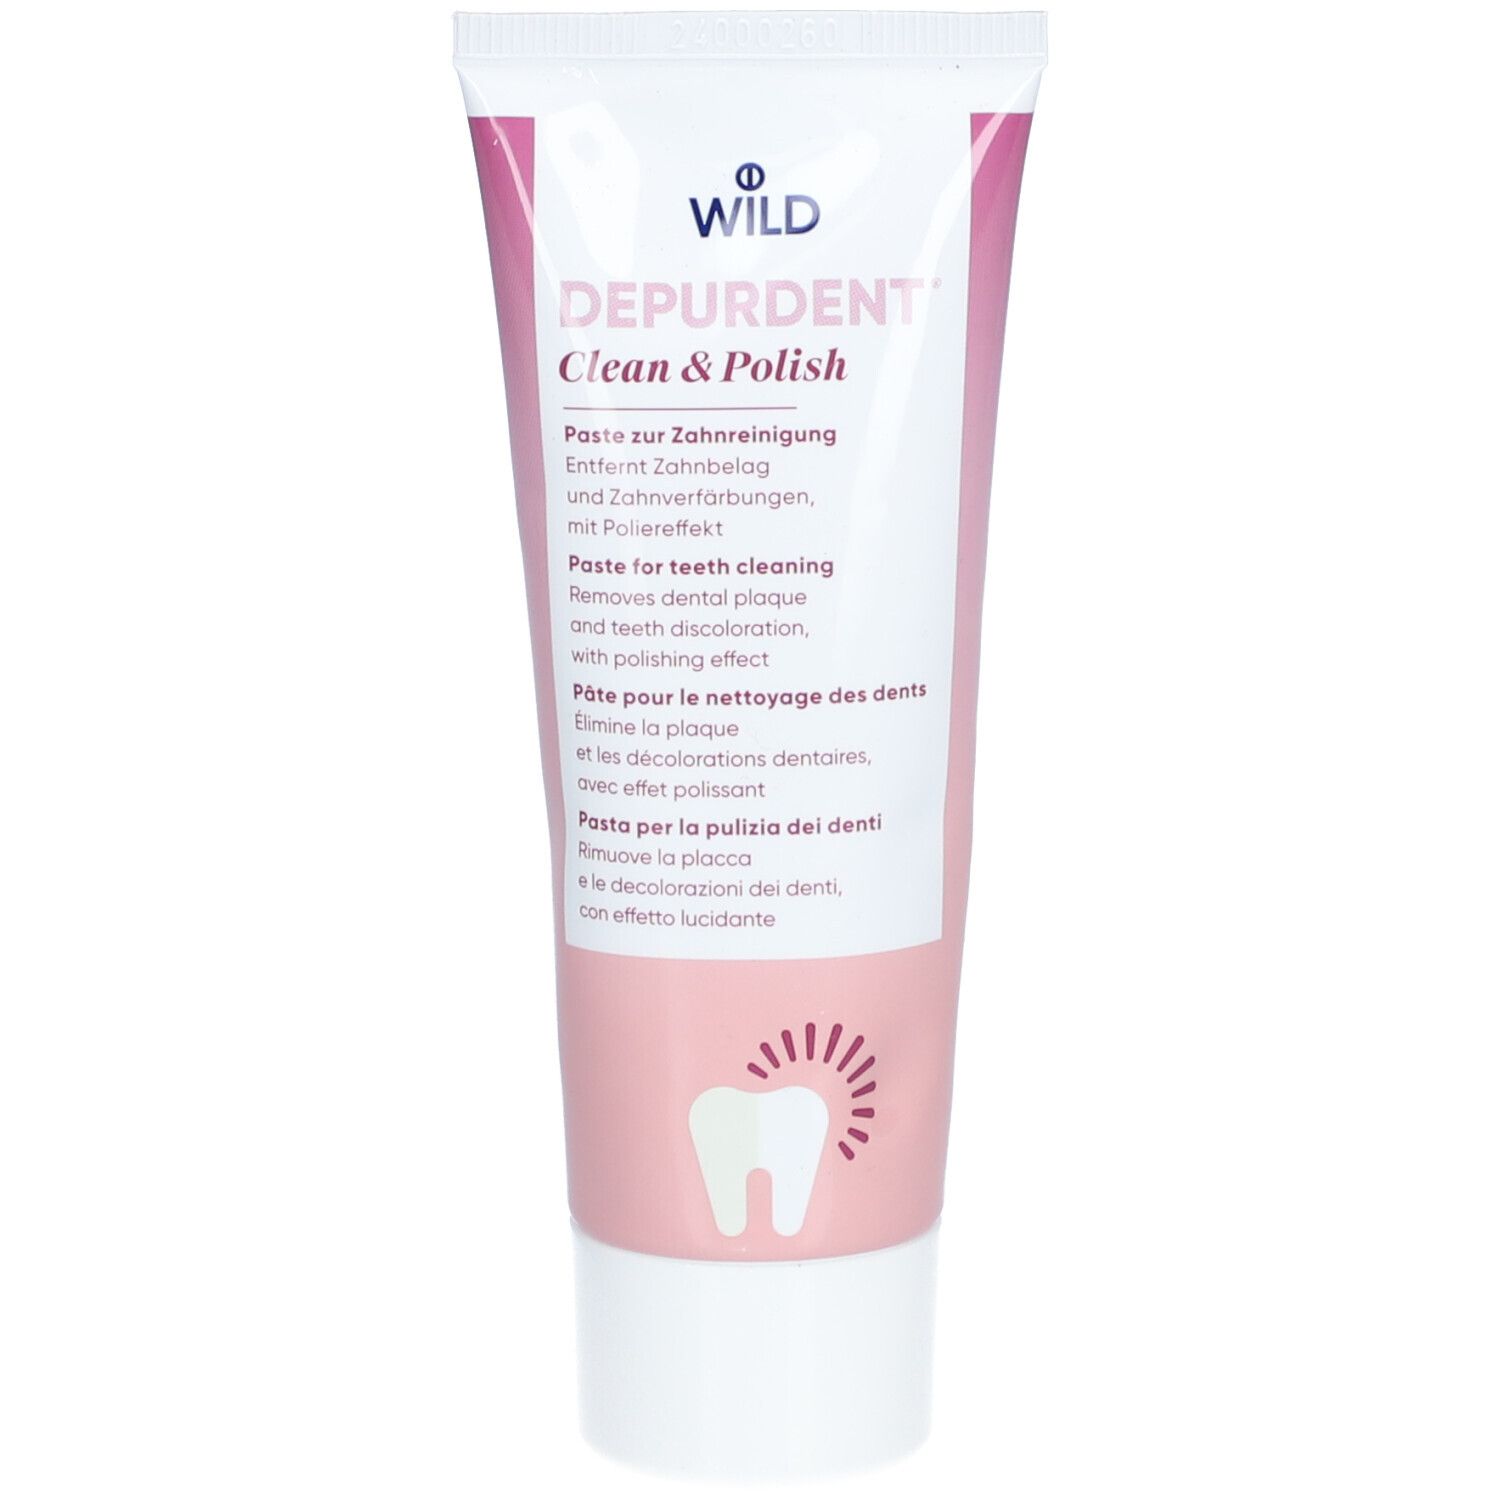
Depurdent Clean&Polish Paste Zahnreinigung 75 mlDie Depurdent Clean & Polish Paste wird zur gründlichen Entfernung von Zahnbelag und oberflächlichen Zahnverfärbungen verwendet. Sie ist besonders geeignet für: Reinigung und Politur von Zähnen Entfernung von Verfärbungen durch Kaffee, Tee, Rotwein oder Nikotin Aufrechterhaltung einer natürlichen Zahnweißheit Anwendung Die Depurdent Clean & Polish Paste sollte 1-2 Mal pro Woche angewendet werden, um die Zähne gründlich zu reinigen und zu polieren. Tragen Sie eine kleine Menge der Paste auf die Zahnbürste auf und bürsten Sie die Zähne wie gewohnt. Verwenden Sie die Paste nicht häufiger, um eine übermäßige Abrasion des Zahnschmelzes zu vermeiden. Spülen Sie den Mund nach der Anwendung gründlich aus. Zusammensetzung Die Hauptbestandteile der Depurdent Clean & Polish Paste sind: Pumice (Bimsstein) Glycerin Aqua Propylene Glycol Silica PEG-8 Sodium Laurylsulfate Aroma Titanium Dioxide Dipotassium Phosphate Cellulose Gum Sodium Chloride Saccharin Limonene Die Paste enthält keine Fluoride, chemischen Bleichmittel, Enzyme oder Konservierungsmittel.18,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man die regelmäßige Mundhygiene und Zahnreinigung verbessern, um die allgemeine Zahngesundheit zu fördern?
1. Zähne mindestens zweimal täglich gründlich putzen, idealerweise nach den Mahlzeiten. 2. Zahnseide oder Interdentalbürsten verwenden, um Zahnzwischenräume zu reinigen. 3. Regelmäßige Kontrolluntersuchungen beim Zahnarzt wahrnehmen und professionelle Zahnreinigungen durchführen lassen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man die Zahngesundheit durch regelmäßige Zahnprophylaxe langfristig erhalten?
Durch regelmäßiges Zähneputzen mit fluoridhaltiger Zahnpasta und dem Einsatz von Zahnseide können Beläge und Bakterien entfernt werden. Zudem ist eine gesunde Ernährung wichtig, um Karies vorzubeugen. Regelmäßige Besuche beim Zahnarzt zur professionellen Zahnreinigung und Kontrolle sind ebenfalls entscheidend für die langfristige Zahngesundheit. **


Wie kann man die Zahnputztechnik verbessern, um eine bessere Mundhygiene zu erreichen?
Um die Zahnputztechnik zu verbessern und eine bessere Mundhygiene zu erreichen, sollte man eine weiche Zahnbürste verwenden und sanften Druck ausüben. Zudem ist es wichtig, die Zähne mindestens zweimal täglich für jeweils zwei Minuten gründlich zu putzen. Zusätzlich kann die Verwendung von Zahnseide und Mundspülung die Mundhygiene weiter verbessern. **
Wie kann ich meine Zahnputztechnik verbessern, um eine optimale Mundhygiene zu gewährleisten?
1. Verwende eine weiche Zahnbürste und putze deine Zähne mindestens zweimal täglich für jeweils zwei Minuten. 2. Achte darauf, alle Zahnflächen gründlich zu reinigen, einschließlich der Zahnzwischenräume. 3. Verwende Zahnseide oder Interdentalbürsten, um Plaque und Speisereste zwischen den Zähnen zu entfernen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
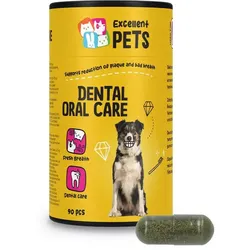
Excellent Pets Zahnpflege-Kapseln 90 Stück, zur Unterstützung der Mundhygiene bei Hunden und KatzenWeniger Maulgeruch, weniger Zahnstein: spürbare Unterstützung für die Maulhygiene Ihres Tieres Wenn Ihr Hund oder Ihre Katze aus dem Maul riecht, ist das selten nur ein „kosmetisches“ Problem. Häufig steckt beginnende Zahnsteinbildung dahinter, gereiztes Zahnfleisch oder eine dauerhaft belastete Maulschleimhaut. Genau hier setzen die Excellent Pets Dental Oral Care Capsules an: Sie unterstützen die Reduktion von Zahnstein und Plaque, verbessern die Kondition des Zahnfleisches und helfen, unangenehmen Maulgeruch zu verringern. Was verändert dieses Produkt? Excellent Pets Dental Oral Care Capsules sind ein diätetisches Ergänzungsfuttermittel aus den Niederlanden, entwickelt für die tägliche Unterstützung der Maulhygiene bei Hund und Katze. Unterstützung bei Zahnstein und Plaque Die Kapseln enthalten eine Mischung aus getrockneten Kräutern und Gemüse. Diese Rezeptur ist darauf ausgelegt, die Bildung von Zahnstein und Plaque zu reduzieren. Für Sie bedeutet das: Die mechanische Zahnreinigung (z. B. Zähneputzen, Kauen) wird gezielt ergänzt, sodass sich Beläge weniger stark anlagern können. Bessere Kondition des Zahnfleisches Laut Hersteller trägt Dental Oral Care dazu bei, den Zustand des Zahnfleisches zu verbessern. Ein stabileres Zahnfleisch ist weniger anfällig für Reizungen und Entzündungen, was langfristig den Erhalt der Zähne unterstützt und die Maulgesundheit insgesamt stärkt. Hilfe bei schlechtem Maulgeruch Das Produkt hilft bei schlechtem Atem, indem es an den Ursachen im Maul ansetzt: weniger Beläge, besseres Zahnfleisch, ausgeglichenere Maulumgebung. Der Effekt ist nicht nur kurzfristig überdeckt, sondern laut Hersteller auf eine Verbesserung der Maulhygiene ausgerichtet. Sichtbare Effekte nach 1 bis 2 Wochen Der Hersteller gibt an, dass erste Ergebnisse nach 1 bis 2 Wochen erkennbar sind. Das gibt Ihnen einen klaren zeitlichen Rahmen: Sie können relativ schnell einschätzen, ob Ihr Tier auf die Ergänzung gut anspricht. Einfach in den Alltag integrierbar Die Darreichungsform als Kapsel erleichtert die Anwendung im Alltag. Die Kapseln können als Ganzes gegeben oder - je nach Verträglichkeit und Empfehlung Ihres Tierarztes - geöffnet und mit dem Futter vermischt werden. So lässt sich die Maulhygiene ohne großen Mehraufwand in die tägliche Fütterungsroutine einbauen. Details Excellent Pets Zahnpflege-Kapseln 90 Stück, zur Unterstützung der Mundhygiene bei Hunden und Katzen Produktname: Excellent Pets Dental Oral Care Capsules 90 pcs Form: Ergänzungsfuttermittel in Kapselform Einsatzbereich: Unterstützung der Maulhygiene bei Hund und Katze Wirkansatz laut Hersteller: Unterstützt die Reduktion von Zahnsteinbildung und Plaque Trägt zur Verbesserung der Kondition des Zahnfleisches bei Hilft bei schlechtem Maulgeruch Erste sichtbare Effekte nach 1 bis 2 Wochen Zusammensetzung laut Hersteller: Mischung aus getrockneten Kräutern und Gemüse (sowie weitere Bestandteile) Inhalt: 90 Kapseln Marke: Excellent Pets (Holland Animal Care) Herstellung: produziert in den Niederlanden Bruttogewicht: ca. 0,15 kg Abmessungen der Verpackung (H x L x B): 13,4 cm x 7,2 cm x 8,2 cm Anwendung / Dosierung Der Hersteller beschreibt Excellent Pets Dental Oral Care als Ergänzungsfuttermittel in Kapselform zur Unterstützung der Maulhygiene. Konkrete Dosierangaben (z. B. Anzahl Kapseln pro Kilogramm Körpergewicht oder pro Tag) sind in den vorliegenden Daten nicht angegeben. Für eine sachgerechte Anwendung gilt daher: Dosierung und Dauer der Anwendung nach den Angaben auf der Produktverpackung richten Bei bestehenden Zahn- oder Zahnfleischproblemen vorab Rücksprache mit dem Tierarzt halten Produkt nur als Ergänzung zur regulären Zahnpflege (z. B. Zähneputzen, Kauartikel, tierärztliche Zahnreinigung) verwenden, nicht als Ersatz Für wen? Excellent Pets Dental Oral Care Capsules richten sich an Tierhalter, die die Maulhygiene ihres Hundes oder ihrer Katze strukturiert unterstützen möchten, ohne den Alltag zu verkomplizieren. Für Hunde und Katzen mit Neigung zu Zahnstein und Plaque, bei denen Sie zusätzlich zur mechanischen Reinigung einen futterbasierten Ansatz nutzen wollen Für Tiere mit empfindlichem Zahnfleisch, bei denen der Zustand des Zahnfleisches gezielt unterstützt werden soll Für Halter, die bei anhaltendem Maulgeruch einen ergänzenden Baustein zur tierärztlichen Diagnostik und Behandlung suchen Sowohl für „Alltags-Halter“ als auch für ambitionierte Tierhalter geeignet, die systematisch an das Thema Zahnpflege herangehen Zusammenfassung Excellent Pets Dental Oral Care Capsules bieten eine einfach in den Fütterungsalltag integrierbare Unterstützung, um Zahnsteinbildung und Plaque zu reduzieren, das Zahnfleisch zu stabilisieren und damit Maulgeruch bei Hund und Katze gezielt an der Ursache im Maul anzugehen.41,20 €*Versand: 10,00 €Sichere Weiterleitung zum Anbieter
-
Paket Meridol MundhygieneAnwendungsgebiet von Paket Meridol MundhygieneDas Paket Meridol Mundhygiene bestehend aus Mundspülung, Zahnbürste, Zahnpasta und Special-Floss bietet besonders wirksame Pflege und sanften Schutz bei empfindlichen Zahnfleisch und Zähnen. Das Paket Meridol Mundhygiene arbeitet mit der einzigartigen Wirkstoffkombination aus Aminflourid und Zinnflorid, die die Neuentstehung von Zahnbelegen und Zahnstein hemmt, vor Entzündungen schützt und die natürliche Mundflora fördert.Wirkungsweise von Paket Meridol MundhygieneDas Paket Meridol Mundhygiene enthält die folgenden verschreibungsfreien Medikamente und Artikel: 1x Meridol Mundspuel Loesung, 400 ml (PZN: 3713120) 1x Meridol special Floss, 1 Pck (PZN: 0536019) 1x Meridol Zahnbuerste, 1 Stk (PZN: 2471229) 1x Meridol Zahnpasta m.Faltschachtel, 75 ml (PZN: 6894659) Paket Meridol Mundhygiene können in Ihrer Versandapotheke www.juvalis.de erworben werden.24,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man die regelmäßige Mundhygiene und Zahnreinigung verbessern, um die allgemeine Zahngesundheit zu fördern?
1. Zähne mindestens zweimal täglich gründlich putzen, idealerweise nach den Mahlzeiten. 2. Zahnseide oder Interdentalbürsten verwenden, um Zahnzwischenräume zu reinigen. 3. Regelmäßige Kontrolluntersuchungen beim Zahnarzt wahrnehmen und professionelle Zahnreinigungen durchführen lassen. **
Ähnliche Suchbegriffe für Botnet
-
Depurdent Clean&Polish Paste Zahnreinigung 75 mlDie Depurdent Clean & Polish Paste wird zur gründlichen Entfernung von Zahnbelag und oberflächlichen Zahnverfärbungen verwendet. Sie ist besonders geeignet für: Reinigung und Politur von Zähnen Entfernung von Verfärbungen durch Kaffee, Tee, Rotwein oder Nikotin Aufrechterhaltung einer natürlichen Zahnweißheit Anwendung Die Depurdent Clean & Polish Paste sollte 1-2 Mal pro Woche angewendet werden, um die Zähne gründlich zu reinigen und zu polieren. Tragen Sie eine kleine Menge der Paste auf die Zahnbürste auf und bürsten Sie die Zähne wie gewohnt. Verwenden Sie die Paste nicht häufiger, um eine übermäßige Abrasion des Zahnschmelzes zu vermeiden. Spülen Sie den Mund nach der Anwendung gründlich aus. Zusammensetzung Die Hauptbestandteile der Depurdent Clean & Polish Paste sind: Pumice (Bimsstein) Glycerin Aqua Propylene Glycol Silica PEG-8 Sodium Laurylsulfate Aroma Titanium Dioxide Dipotassium Phosphate Cellulose Gum Sodium Chloride Saccharin Limonene Die Paste enthält keine Fluoride, chemischen Bleichmittel, Enzyme oder Konservierungsmittel.18,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man die Zahngesundheit durch regelmäßige Zahnprophylaxe langfristig erhalten?
Durch regelmäßiges Zähneputzen mit fluoridhaltiger Zahnpasta und dem Einsatz von Zahnseide können Beläge und Bakterien entfernt werden. Zudem ist eine gesunde Ernährung wichtig, um Karies vorzubeugen. Regelmäßige Besuche beim Zahnarzt zur professionellen Zahnreinigung und Kontrolle sind ebenfalls entscheidend für die langfristige Zahngesundheit. **
-
Wie kann man die Zahnputztechnik verbessern, um eine bessere Mundhygiene zu erreichen?
Um die Zahnputztechnik zu verbessern und eine bessere Mundhygiene zu erreichen, sollte man eine weiche Zahnbürste verwenden und sanften Druck ausüben. Zudem ist es wichtig, die Zähne mindestens zweimal täglich für jeweils zwei Minuten gründlich zu putzen. Zusätzlich kann die Verwendung von Zahnseide und Mundspülung die Mundhygiene weiter verbessern. **
-
Wie kann ich meine Zahnputztechnik verbessern, um eine optimale Mundhygiene zu gewährleisten?
1. Verwende eine weiche Zahnbürste und putze deine Zähne mindestens zweimal täglich für jeweils zwei Minuten. 2. Achte darauf, alle Zahnflächen gründlich zu reinigen, einschließlich der Zahnzwischenräume. 3. Verwende Zahnseide oder Interdentalbürsten, um Plaque und Speisereste zwischen den Zähnen zu entfernen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.